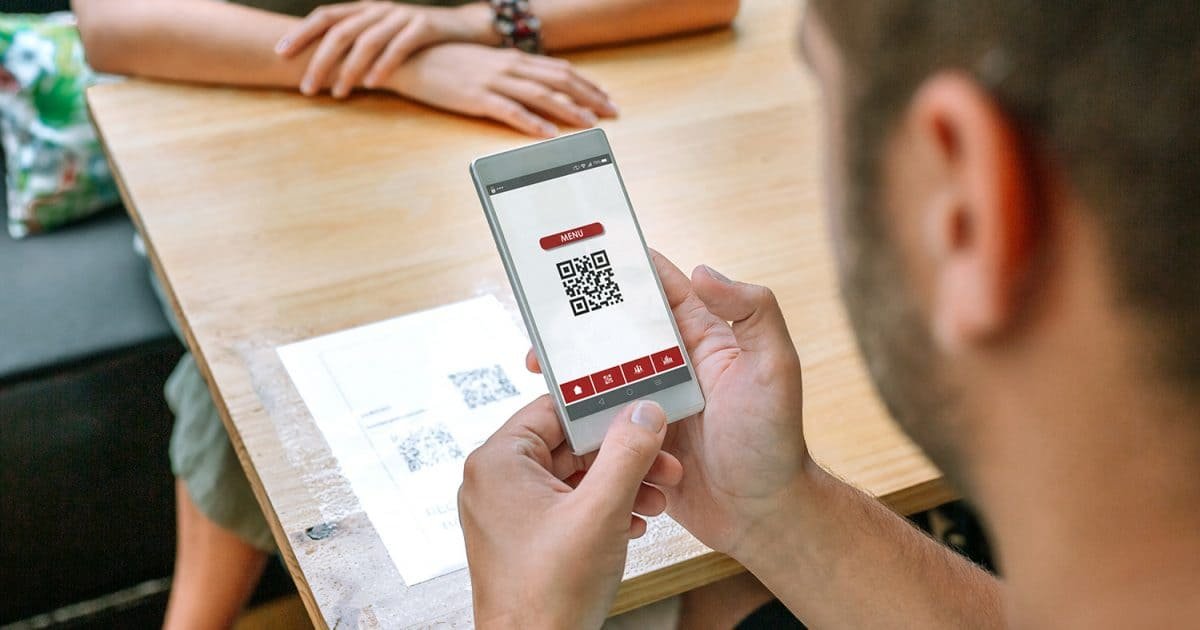
Estás en una terraza, pides la carta y el mesero señala una pegatina pegada en la mesa: “escanéala, ahí está el menú”. Lo haces sin pensarlo dos veces, como lo has hecho cientos de veces antes. Es un gesto tan automático como buscar el wifi del lugar. El problema es que, últimamente, ese gesto automático se ha convertido en la puerta de entrada favorita para quienes buscan quedarse con tu información sin que te des cuenta.
No hablamos de una amenaza lejana ni de algo que le pasa solo a “otras personas”. Los códigos QR están en todas partes: parquímetros, hoteles, estaciones de carga para autos eléctricos, facturas, paquetes que llegan a tu puerta y hasta correos que parecen venir de tu banco. Y esa misma comodidad que los hizo tan populares es justo lo que están aprovechando para engañarnos.
Qué está pasando realmente con estos códigos
Un código QR, en el fondo, no es más que un enlace disfrazado. Cuando lo escaneas, tu teléfono lo traduce en una dirección web y te lleva ahí. El asunto es que, a diferencia de un enlace de texto que puedes leer antes de tocarlo, un QR no te dice nada a simple vista. Es un cuadrito de puntos negros que podría llevarte a la carta de un restaurante o a una página que imita perfectamente el sitio de tu banco, y no hay forma de notar la diferencia solo con mirarlo.
Esa característica es la que ha convertido a esta técnica en una de las que más rápido ha crecido últimamente. En XerviaTech hemos visto cómo el tema pasó de ser una curiosidad técnica a una preocupación real para bancos, comercios y hasta cuerpos policiales, que ya emiten alertas específicas sobre pegatinas falsas colocadas encima de códigos legítimos.
Por qué es tan fácil caer sin darte cuenta
La confianza que ya le tenemos
Llevamos años usando estos códigos para todo tipo de trámites cotidianos, y esa costumbre generó algo parecido a un piloto automático mental. Cuando algo se vuelve rutina, dejamos de cuestionarlo. Nadie se detiene a pensar “¿será legítimo este QR?” antes de escanear el de una mesa, un cartel publicitario o un correo que parece oficial.
El engaño ocurre en un segundo
El proceso completo suele ser rapidísimo: escaneas, se abre una página que luce idéntica a la de tu banco, aplicación de pagos o servicio de paquetería, y sin darte cuenta terminas escribiendo tu contraseña o los datos de tu tarjeta en un sitio que no tiene nada que ver con la entidad real. Otras veces, el destino ni siquiera es una página falsa, sino una descarga silenciosa que se instala en el teléfono sin pedir mucho permiso.
Los escenarios se disfrazan bien
No siempre es una pegatina torpe en una mesa. También circulan correos que simulan facturas pendientes, avisos de paquetes retenidos en aduana, supuestos formularios de recursos humanos o notificaciones bancarias, todos con un código QR como protagonista en lugar del clásico enlace sospechoso. Precisamente por no ser el formato al que estamos acostumbrados a desconfiar, genera menos alertas mentales.
Señales que sí puedes aprender a notar
La buena noticia es que, aunque el código en sí no se pueda “leer” a simple vista, sí existen pistas que ayudan bastante:
- Antes de abrir el enlace, la mayoría de teléfonos muestra una vista previa de la dirección web. Tómate esos dos segundos para leerla con calma.
- Si la dirección tiene errores de escritura, dominios extraños o combinaciones que no coinciden con la marca que dice representar, algo no cuadra.
- Desconfía de pegatinas que se ven sobrepuestas, mal alineadas o distintas al resto del material impreso del lugar.
- Si el QR te pide iniciar sesión, ingresar datos de tarjeta o descargar una aplicación fuera de las tiendas oficiales, detente ahí mismo.
- Ante cualquier mensaje urgente que use un código QR para “resolver” algo con prisa, respira antes de escanear. La urgencia es una herramienta clásica para que actuemos sin pensar.
Qué hacer si crees que ya caíste
Si notaste algo raro después de escanear, lo primero es no seguir avanzando en ese sitio: no escribas más datos ni confirmes nada. Si llegaste a ingresar contraseñas o información de una tarjeta, comunícate directamente con tu banco o el servicio afectado usando sus canales oficiales, no los que aparecían en esa página. Cambia la contraseña de la cuenta involucrada y revisa si la usas en otros lugares, porque reutilizar contraseñas suele multiplicar el daño. También vale la pena revisar los movimientos recientes de tus cuentas durante los días siguientes, solo para estar tranquilo.
Usarlos con cabeza, sin dejar de usarlos
Nada de esto significa que debas desconfiar de cada código QR que veas en la calle. Siguen siendo prácticos y probablemente van a seguir acompañándonos por mucho tiempo. La diferencia está en tratarlos con el mismo cuidado que ya le tenemos, por ejemplo, a un enlace que llega por mensaje de un número desconocido. Un segundo de pausa antes de escanear, revisar la dirección que se abre y evitar escribir información sensible en páginas que no reconoces plenamente son hábitos pequeños que terminan marcando una gran diferencia.
Al final, la tecnología no es el problema. El problema es la velocidad con la que actuamos sin mirar. Y en algo tan simple como un cuadradito de píxeles, mirar dos segundos antes de escanear puede ser exactamente lo que te ahorre un dolor de cabeza mucho más grande.