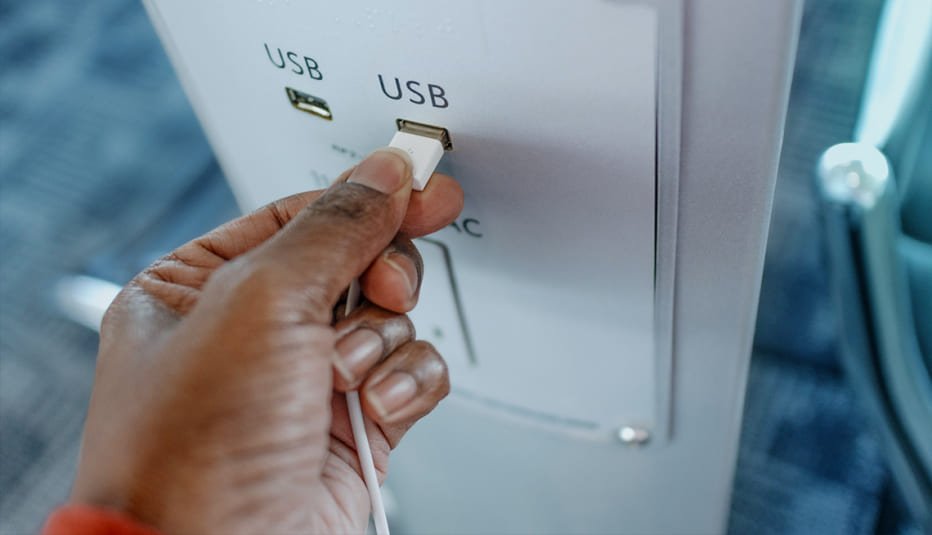
Llegas al aeropuerto, a la estación de buses o al centro comercial con el celular en la temida zona roja de batería, y ahí está: un puerto USB público, gratuito, esperando para salvarte el día. Conectas el cable, sientes ese alivio inmediato de ver el rayito de carga aparecer en la pantalla, y sigues con lo tuyo sin pensarlo dos veces. Es un gesto tan automático que probablemente lo has hecho decenas de veces sin darle mayor importancia.
El problema es que ese mismo puerto, tan inofensivo en apariencia, puede convertirse en una puerta de entrada para que alguien acceda a información de tu dispositivo sin que tú lo autorices conscientemente. Este riesgo tiene incluso nombre propio dentro del mundo de la ciberseguridad: se conoce como carga maliciosa, y aunque no es un concepto completamente nuevo, sigue siendo una de las amenazas menos conocidas por el público general.
Un cable que carga y también puede conversar
Para entender el problema hay que recordar algo que solemos pasar por alto: un cable USB no solo transporta energía, también puede transportar datos. Es la misma tecnología que usas cuando conectas el celular a una computadora para pasar fotos o hacer una copia de seguridad. Esa doble función, tan útil en el día a día, es justamente lo que aprovechan los puertos de carga comprometidos.
Cuando un punto de carga público ha sido manipulado, ya sea porque alguien alteró físicamente el conector o porque instaló algún componente adicional dentro de la estación, puede intentar establecer una conexión de datos con tu dispositivo apenas lo conectas, además de suministrarle energía. Si esa conexión llega a completarse sin que te des cuenta, podría abrir la puerta a que se copie información del equipo o se instale algún programa no deseado.
Los teléfonos también aprendieron a defenderse
La buena noticia es que esta amenaza no ha pasado desapercibida para quienes diseñan los sistemas operativos móviles. Actualmente, tanto los celulares con Android como los que usan iOS incorporan protecciones específicas contra este tipo de conexión: normalmente, cuando enchufas el cable a una fuente desconocida, el equipo te pregunta explícitamente si quieres confiar en ese dispositivo o si prefieres limitarte únicamente a cargar la batería. Elegir siempre la opción de “solo carga” en ese mensaje es, hoy en día, una de las defensas más simples y efectivas que existen.
Sin embargo, investigadores de ciberseguridad han venido documentando variantes más sofisticadas de esta técnica, capaces de intentar sortear esas mismas preguntas de confirmación mediante métodos que simulan comandos o interacciones del propio usuario. Esto no significa que el riesgo sea inminente en cada esquina, pero sí que la protección del sistema operativo, aunque valiosa, no debería considerarse una garantía absoluta.
En XerviaTech creemos que conocer este tipo de amenazas no debería generar paranoia frente a cualquier cargador público, sino simplemente un poco más de criterio a la hora de decidir dónde y cómo cargamos nuestros dispositivos cuando estamos fuera de casa.
Costumbres simples que cierran la puerta
Protegerse de este riesgo no requiere conocimientos técnicos avanzados ni equipo especializado. Hay algunas costumbres bastante accesibles que reducen la exposición de forma notable.
La primera y más sencilla es llevar contigo tu propio cargador de pared y usar un enchufe eléctrico convencional en lugar de un puerto USB público, ya que una toma de corriente normal no tiene capacidad de transmitir datos, solo energía. Otra alternativa cómoda para quienes viajan con frecuencia es cargar una batería portátil desde casa y usarla como fuente de energía independiente durante el día, evitando por completo la necesidad de buscar un punto de carga público.
Existen también pequeños adaptadores pensados específicamente para este problema, que se conectan entre el cable y el puerto público y bloquean físicamente la transferencia de datos, dejando pasar únicamente la energía necesaria para cargar el equipo. Son económicos, del tamaño de una moneda grande, y fáciles de llevar en cualquier bolsillo o mochila.
Y por supuesto, mantener el sistema operativo del celular actualizado sigue siendo una de las medidas más importantes, ya que buena parte de las protecciones contra este tipo de amenazas se incorporan justamente a través de esas actualizaciones periódicas.
No es motivo de pánico, es motivo de costumbre
Vale la pena poner este riesgo en perspectiva. No se trata de una amenaza que acecha en cada esquina ni de algo que deba hacerte desconfiar de la tecnología en general. La inmensa mayoría de los puntos de carga públicos que existen en aeropuertos, centros comerciales o estaciones de transporte funcionan sin ningún problema. Lo importante es entender que, como con cualquier conexión que involucra un dispositivo desconocido, conviene actuar con un poco de cautela que no cuesta nada aplicar.
Al final, este tipo de precauciones terminan pareciéndose bastante a otros hábitos de seguridad que ya tenemos completamente incorporados en la vida diaria, como no dejar la puerta de casa abierta o revisar que el auto quede bien cerrado. Pequeños gestos que, sin quitarnos comodidad, nos ahorran disgustos mucho más grandes.
¿Sueles cargar tu celular en puertos públicos cuando estás fuera de casa, o prefieres llevar siempre tu propio cargador por si acaso?