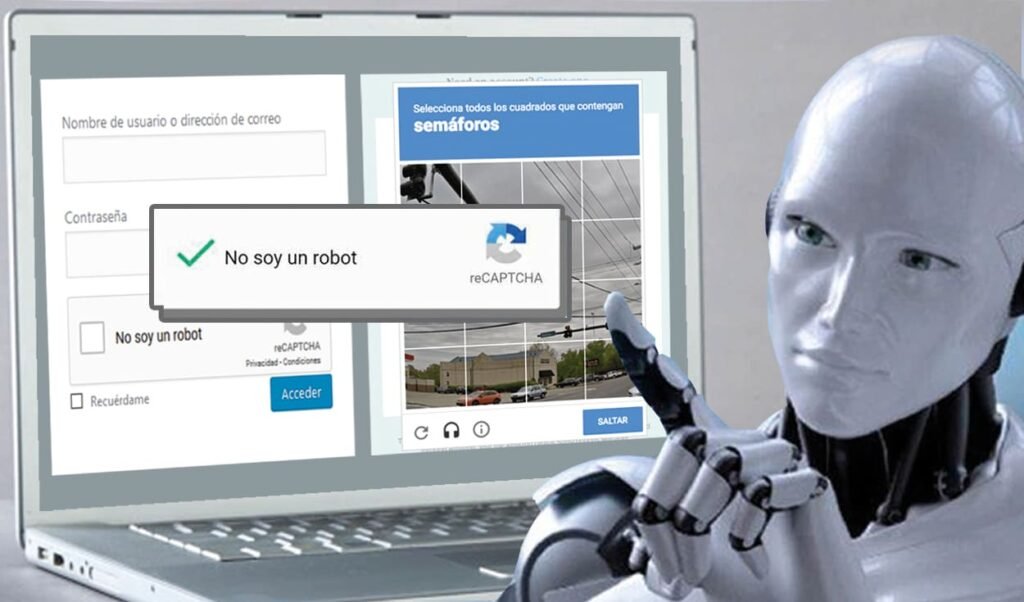
Entras a una página y aparece la típica casilla de “Verifica que no eres un robot”. Hasta ahí, normal. Pero luego te pide algo raro: presionar Windows + R, luego Ctrl + V y Enter para “completar la verificación”. Si llegaste a ese punto, para: eso no es un CAPTCHA, es una de las estafas más usadas del momento. Se llama ClickFix.
Cómo funciona el engaño de ClickFix
Microsoft analizó esta técnica en agosto de 2025 y explica que el ataque convence a la víctima de ejecutar, ella misma, un comando malicioso. El proceso es casi siempre igual:
- El anzuelo: llegas a la página falsa por un correo, un anuncio malicioso o un sitio legítimo que fue hackeado. Ves un CAPTCHA, una verificación de Cloudflare o un mensaje de error.
- El portapapeles: al hacer clic en la casilla, la página copia en secreto un comando a tu portapapeles.
- La instrucción: te pide abrir la ventana Ejecutar (Windows + R), PowerShell o la Terminal y pegar lo copiado.
- El golpe: al presionar Enter, tú mismo instalas el programa malicioso. Como lo ejecutaste tú, muchas defensas no lo detectan.
Un CAPTCHA real nunca te va a pedir que abras programas de tu computador, que uses atajos de teclado ni que pegues nada. Esa es la señal definitiva.
Qué te instalan
Según Microsoft, el programa más usado en estos ataques es Lumma Stealer, que roba contraseñas guardadas en el navegador, sesiones abiertas y billeteras de criptomonedas. También se han visto troyanos de acceso remoto como AsyncRAT o NetSupport, y en Mac, Atomic macOS Stealer (AMOS), que incluso pide tu contraseña del sistema. La empresa reporta que estas campañas apuntan a miles de equipos en todo el mundo cada día.
Por qué funciona tan bien
- Estamos acostumbrados a resolver CAPTCHAs sin pensar.
- Las páginas copian el diseño de Google o Cloudflare, así que se ven confiables.
- El mensaje sugiere que hay un “error” que tú puedes arreglar fácil, y a todos nos gusta solucionar rápido.
- Como el comando lo ejecutas tú, el antivirus lo ve como algo que hiciste a propósito.
| Lo que pide un CAPTCHA real | Lo que pide un CAPTCHA falso (ClickFix) |
|---|---|
| Marcar una casilla | Presionar Windows + R o abrir PowerShell |
| Elegir imágenes (semáforos, buses) | Pegar algo con Ctrl + V |
| A veces, nada: se verifica solo | Presionar Enter para “confirmar” |
| Nunca te pide tu contraseña del sistema | En Mac, te pide la contraseña del equipo |
Qué hacer si ya lo hiciste
- Desconecta el equipo de internet.
- Pasa un antivirus completo (en Windows, Microsoft Defender con examen completo o sin conexión).
- Desde otro dispositivo, cambia las contraseñas de tu correo, bancos y redes, y cierra las sesiones abiertas.
- Activa la verificación en dos pasos o, mejor, las llaves de acceso (passkeys).
- Avisa a tu banco si tenías tarjetas guardadas en el navegador.
La regla que te salva
Nunca pegues en tu computador un comando que te dio una página web, un correo o un desconocido, por más oficial que se vea. Ninguna verificación legítima funciona así.
¿Te ha aparecido alguna vez un CAPTCHA raro? Cuéntanos en los comentarios.